Перейти к содержимому

Регулирование и безопасность

Регулирование и безопасность 2 мин чтения

Почему три подписи multisig могут зависеть от одной точки отказа?

Схема 2-of-3 защищает только тогда, когда ключи действительно независимы. Если три seed-фразы лежат в одном облаке, подписанты используют один компьютер или все устройства находятся в одном помещении, одна кража, пожар либо вредоносная программа может одновременно вывести из строя весь порог.

Три устройства multisig зависят от одного повреждённого узла
Регулирование и безопасность 2 мин чтения

От чего защищает аппаратный кошелёк, а от чего — нет?

Аппаратный кошелёк защищает приватные ключи, изолируя создание подписи от заражённого компьютера или телефона. Но он не способен определить ваши намерения: если пользователь подтвердит вредоносный контракт, неправильный адрес или неограниченный allowance, устройство честно подпишет опасную операцию. Защита работает только вместе с проверкой данных на доверенном экране.

Аппаратный кошелёк защищает ключ, но пропускает подтверждённую пользователем операцию
Регулирование и безопасность 2 мин чтения

Почему нельзя просто разрезать seed-фразу на две половины?

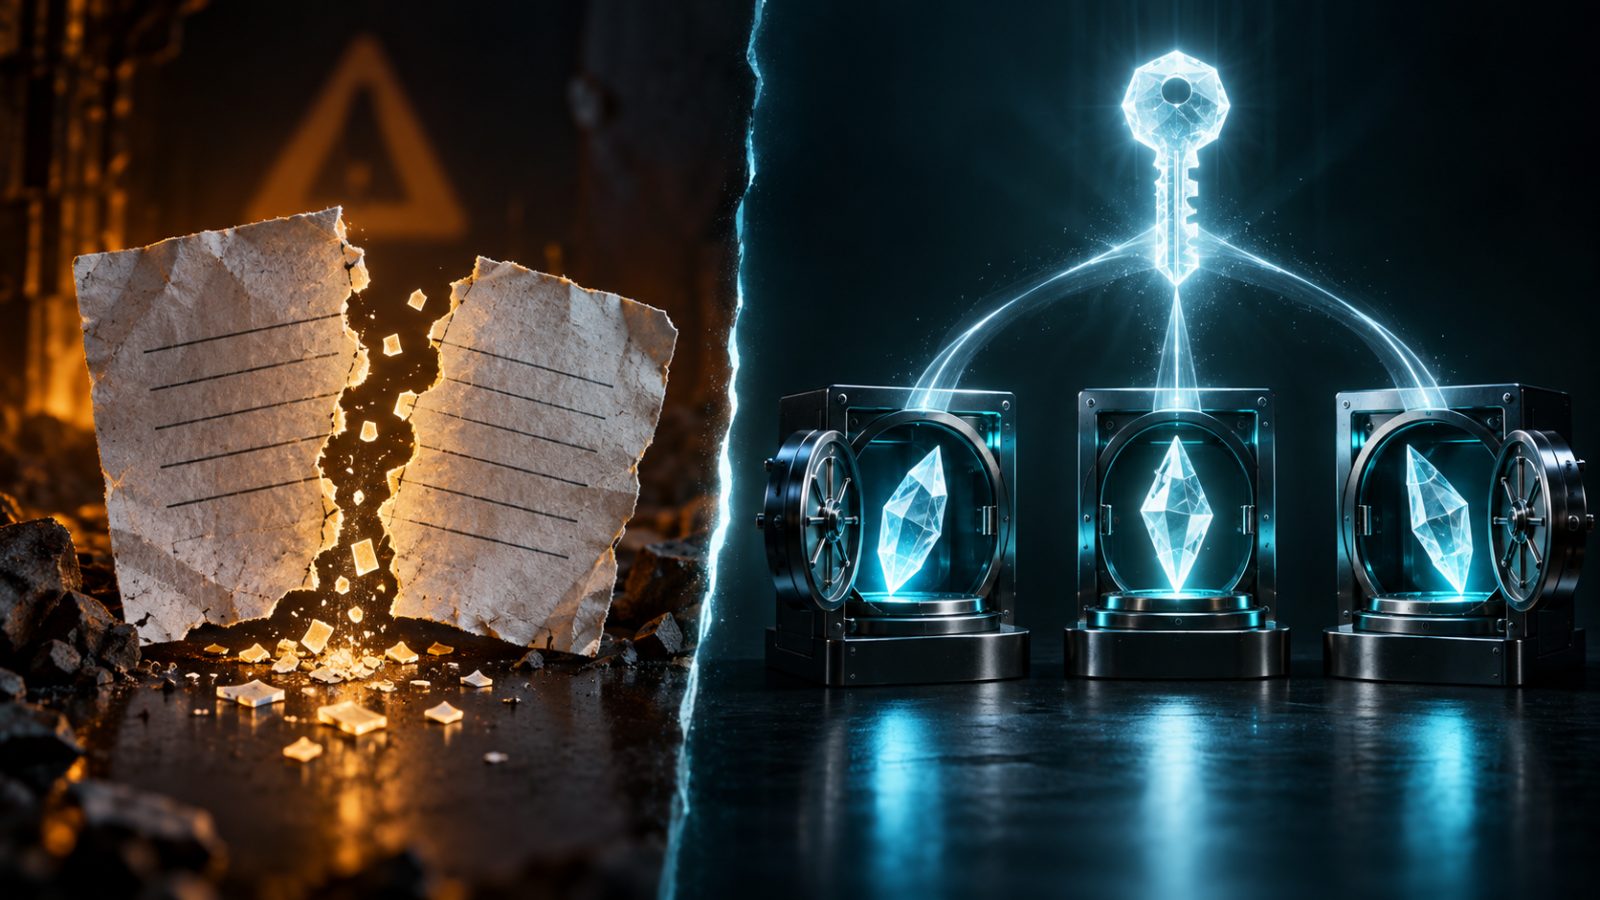
Разрезать seed-фразу пополам — не то же самое, что создать криптографические threshold-доли. Каждая бумажная половина раскрывает часть исходного секрета и резко сокращает пространство перебора для нашедшего её человека. SLIP39 распределяет секрет так, что долей меньше порога недостаточно для восстановления и они не раскрывают полезный фрагмент seed.

Разорванная бумажная seed-фраза сравнивается с тремя защищёнными threshold-долями
Регулирование и безопасность 2 мин чтения

Почему permit-подпись может открыть доступ к токенам без approve?

Permit-подпись даёт контракту право тратить токены без отдельной on-chain транзакции approve. Пользователь подписывает сообщение, а relayer позже передаёт его токен-контракту, устанавливающему allowance. Это экономит шаг и gas, но опасная подпись способна открыть крупный лимит злоумышленнику, даже если окно кошелька выглядит как бесплатный вход или проверка аккаунта.

Цифровая подпись превращается в ключ доступа к хранилищу токенов
Регулирование и безопасность 2 мин чтения

Как address poisoning подменяет знакомый адрес в истории кошелька?

Address poisoning подбрасывает в историю кошелька адрес, визуально похожий на знакомый, чтобы пользователь позже скопировал его по ошибке. Мошенник отправляет микроперевод или создаёт запись с совпадающими начальными и конечными символами. Приватный ключ не взламывается: атака использует привычку проверять лишь короткое отображение адреса и выбирать получателя из недавних операций.

Поддельный похожий адрес появляется среди настоящих операций кошелька
Регулирование и безопасность 2 мин чтения

Как вредоносная программа подменяет адрес кошелька в буфере обмена?

Clipper-вредонос отслеживает буфер обмена, распознаёт похожую на криптоадрес строку и перед вставкой заменяет её адресом атакующего. Кошелёк при этом может быть исправен, а пользователь сам подписывает необратимый перевод. Практическая защита — сверять начало и конец адреса на устройстве подписи, использовать адресную книгу и сначала отправлять небольшую тестовую сумму.

Вредонос перехватывает и подменяет адрес между буфером обмена и кошельком
Регулирование и безопасность 2 мин чтения

Чем clear signing безопаснее слепой подписи транзакции?

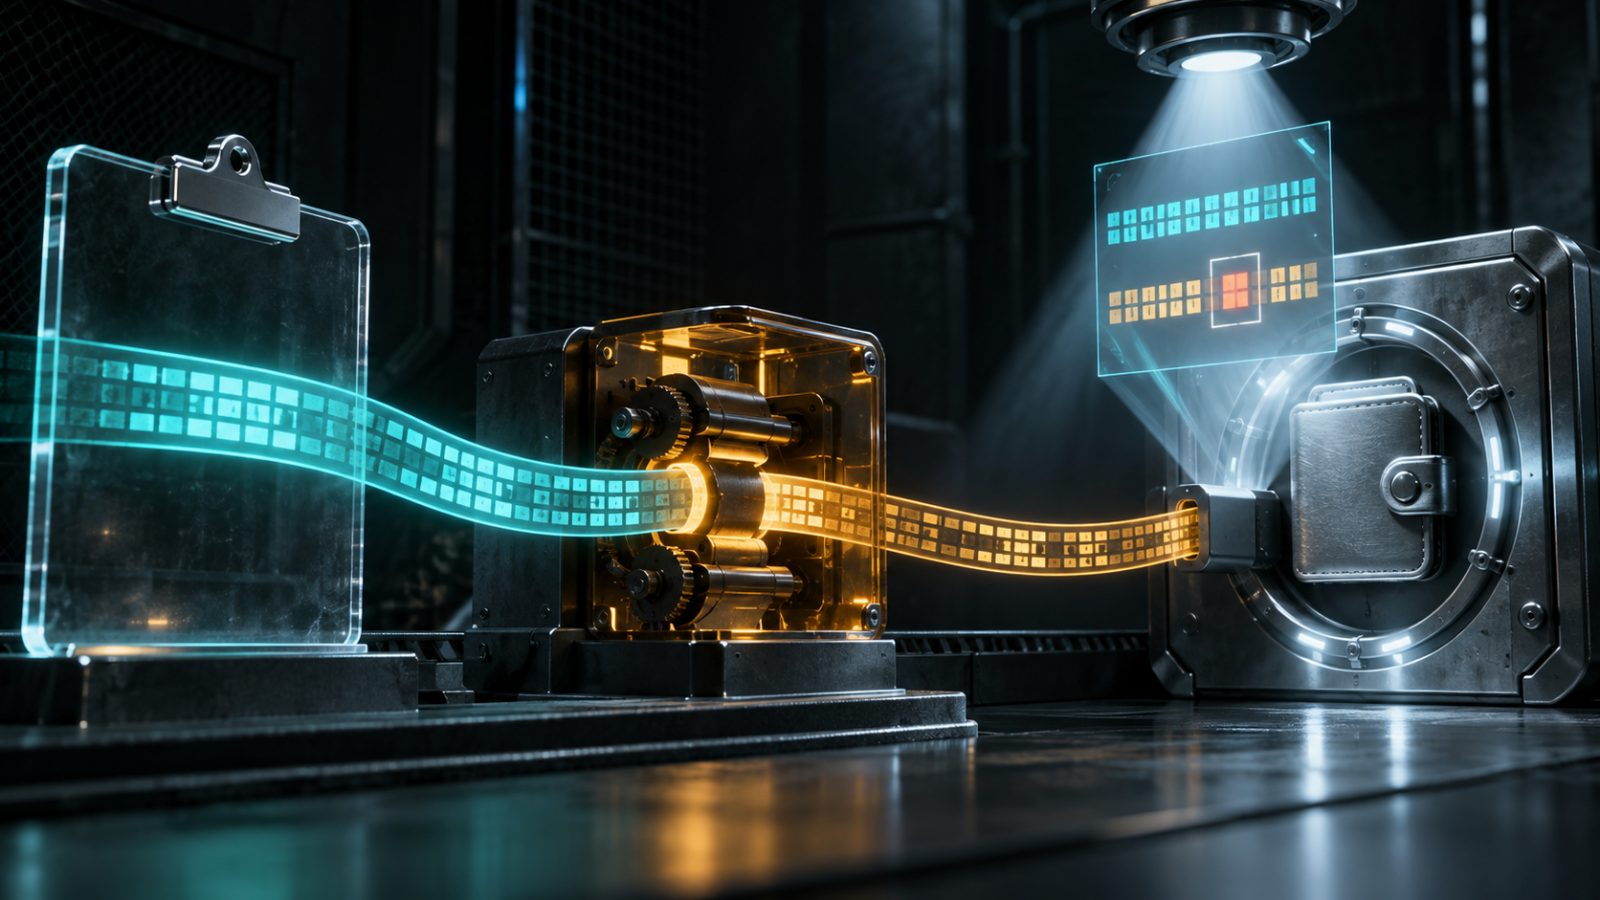
Clear signing показывает человеку смысл операции — получателя, актив, сумму и полномочие — на доверенном экране до подтверждения. Слепая подпись оставляет лишь hash или непонятные байты, поэтому пользователь не может проверить согласие. Понятное отображение заметно снижает риск фишинга и подмены интерфейса, но не доказывает безопасность контракта и не отменяет проверку адресов.

Устройство преобразует непрозрачные данные транзакции в понятное действие
Регулирование и безопасность 2 мин чтения

Почему отключить кошелек от сайта не значит отозвать разрешения?

Отключение кошелька от сайта обычно прекращает текущую связь интерфейса с адресом, но не отменяет ранее выданные onchain-разрешения смарт-контрактам. Если контракт получил право тратить определенный токен, это право сохраняется до отдельной транзакции revoke или изменения allowance. Поэтому закрыть вкладку, выйти из сайта или удалить соединение недостаточно.

Кошелек отключен, но разрешение смарт-контракту остается активным
Регулирование и безопасность 3 мин чтения

Почему инвестиционные криптоскамы всё чаще выглядят как нормальное общение?

Инвестиционные криптоскамы всё чаще выглядят как нормальное общение, потому что злоумышленники используют долгую социальную инженерию, фальшивые личности, правдоподобные платформы и постепенное доверие вместо грубого спама. Жертву не просто просят перевести криптовалюту: ее ведут через историю, отношения и имитацию профессионального сервиса.

Безобидный чат связан со скрытым мошенническим центром
Регулирование и безопасность 2 мин чтения

Почему фальшивая поддержка кошелька опасна даже без запроса seed-фразы?

Фальшивая поддержка кошелька опасна даже без запроса seed-фразы, потому что злоумышленник может привести пользователя к вредному сайту, dangerous approval или подписанию транзакции. Современная атака часто выглядит как помощь: оператор просит “проверить кошелек”, “синхронизировать аккаунт” или “подтвердить доступ”.

Обложка о фальшивой поддержке кошелька и опасных разрешениях
Регулирование и безопасность 2 мин чтения

Почему approval phishing опаснее обычной просьбы перевести монеты?

Approval phishing опаснее обычной просьбы перевести монеты, потому что пользователь может не отправлять актив напрямую, а выдать контракту право забрать токены позже. Подпись выглядит как техническое разрешение, но при слишком широком allowance злоумышленник получает возможность вывести средства без нового подтверждения.

Обложка о phishing-атаках через approval и неограниченные разрешения кошелька
Регулирование и безопасность 3 мин чтения

Почему passkey и аппаратный ключ лучше защищают криптоаккаунт, чем SMS?

Passkey и аппаратный ключ лучше защищают криптоаккаунт, чем SMS, потому что они снижают риск перехвата кода, SIM-swap и фишинговой подмены сайта. SMS удобен, но номер телефона не является сильным фактором безопасности. Для аккаунтов, связанных с криптоактивами, устойчивость к фишингу важнее привычки.

Обложка о passkey, аппаратных ключах и безопасности криптоаккаунтов